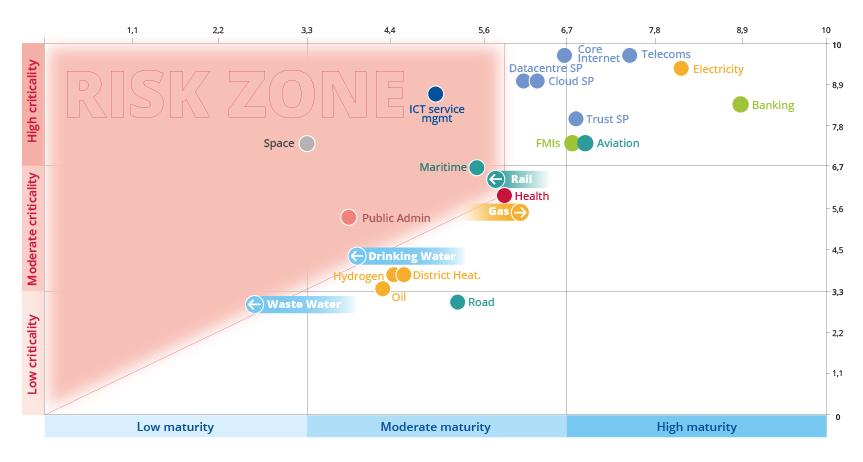
La combinación y la interpretación conjunta de las dimensiones de criticidad y madurez ayudan a identificar áreas donde existen desajustes entre ambas y a definir una zona de riesgo.
La zona de riesgo incluye sectores con un nivel de madurez inferior al promedio y una criticidad que excede su nivel de madurez. Este año, la zona de riesgo comprende los sectores de salud, ferrocarriles, transporte marítimo, servicios de gestión de TIC, espacio, administraciones públicas, agua potable y aguas residuales.
Su composición cambia con el tiempo a medida que mejora la madurez general en todos los sectores. Esto explica por qué tres sectores —ferrocarril, agua potable y aguas residuales— que antes se encontraban en el límite de la zona de riesgo, ahora están dentro de ella. Un aspecto positivo es que el sector del gas ha comenzado a salir de la zona de riesgo.
Este cambio se debe a una mejor comunicación de la información, una colaboración más sólida y una mejor implementación de las medidas de gestión de riesgos, lo que conduce a una mayor madurez.
Análisis en profundidad de la criticidad
Si bien la criticidad de los sectores se define en la NIS2, la evaluación NIS360 los clasifica teniendo en cuenta diversos elementos, como la relevancia sistémica, la exposición y el impacto de las disrupciones. Dado que estos factores suelen cambiar gradualmente, las puntuaciones de criticidad tienden a mantenerse relativamente estables año tras año.
En la edición de este año, sectores como la banca, la electricidad, la aviación, el espacio y los servicios digitales por defecto (incluidas las telecomunicaciones, la nube y los centros de datos) siguen siendo los más importantes.
El sector espacial se ha sumado a este grupo este año, reflejando su creciente papel en la sociedad y en otros sectores , lo que aumenta la dependencia, el impacto y la urgencia de las decisiones. El sector ferroviario aumentó su importancia debido a su creciente papel en la logística militar y a la mayor exposición a las ciberamenazas.
Enfoque en la madurez
La madurez se mide por la eficacia y la coherencia con que el sector gestiona los riesgos y las capacidades de ciberseguridad a lo largo del tiempo, es decir, por la preparación general del sector. Desde la edición anterior de este informe, la madurez en ciberseguridad en los sectores críticos de la UE parece estar mejorando progresivamente a medida que las organizaciones responden a los requisitos políticos en constante evolución y a las ciberamenazas a las que se enfrentan.
Tres sectores, entre ellos los servicios fiduciarios, la aviación y las infraestructuras de los mercados financieros (IMF), se situaron en la franja de alta madurez. Además, cuatro sectores reforzaron su nivel de madurez dentro de la franja moderada: gas, transporte por carretera, transporte marítimo y salud.
Esta mejora suele deberse a diversos factores combinados, como los avances en la legislación sobre ciberseguridad, una mayor atención política y el progreso en las dimensiones de madurez evaluadas. En particular, en lo que respecta a la legislación sobre ciberseguridad, los resultados del estudio ENISA NIS Investments 2025 sugieren que ha sido un factor clave para la inversión en ciberseguridad y ha incentivado a las organizaciones a fortalecer su postura en este ámbito.
A pesar de la mejora constante en el nivel de madurez de los sectores clave, el progreso sigue siendo desigual tanto entre sectores como dentro de ellos. Diversos factores contribuyen a estas variaciones, como la escasez de personal cualificado, las características específicas de cada sector e incluso el tamaño de las organizaciones.
Avanzando
En el futuro, se prevé que la legislación sobre ciberseguridad y los esfuerzos de las organizaciones por fortalecer su nivel de madurez en este ámbito seguirán impulsando la inversión en ciberseguridad y fomentando la preparación, lo que llevará a que más sectores salgan de la zona de riesgo.
Fuente original de la noticia