

ENISA ha identificado y clasificado las 10 principales amenazas de ciberseguridad que surgirán para 2030, después de participar en un ejercicio de previsión de ocho meses. Con el apoyo del Grupo de Expertos en Foresight de ENISA, la Red de CSIRT y los expertos de EU CYCLONe, ENISA realizó una lluvia de ideas en un Taller de Identificación de Amenazas para encontrar soluciones a los desafíos emergentes en el horizonte de 2030.
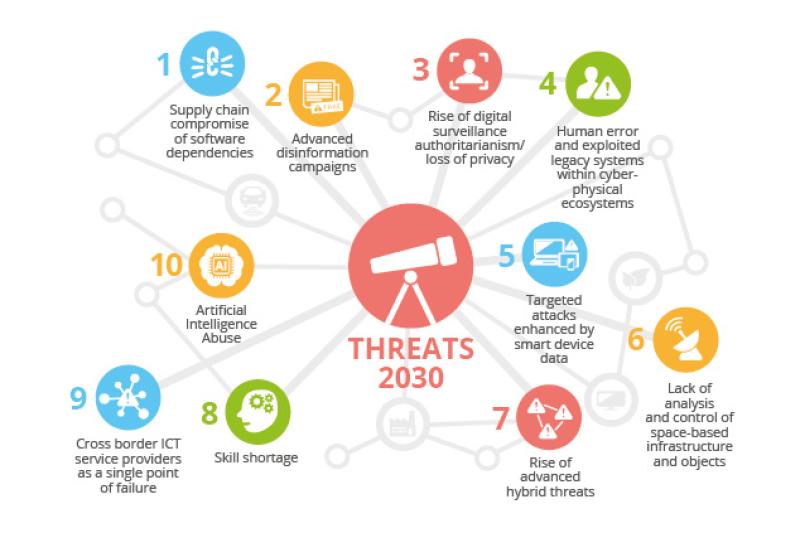
¿Cuáles son las 10 principales amenazas emergentes de ciberseguridad?
- Compromiso de la cadena de suministro de dependencias de software
- Campañas de desinformación avanzada
- Aumento del autoritarismo de vigilancia digital/pérdida de privacidad
- Error humano y sistemas heredados explotados dentro de ecosistemas ciberfísicos
- Ataques dirigidos mejorados por datos de dispositivos inteligentes
- Falta de análisis y control de la infraestructura y los objetos basados en el espacio
- Aumento de amenazas híbridas avanzadas
- Escasez de habilidadesLos proveedores de servicios de TIC transfronterizos como único punto de falla
- Abuso de inteligencia artificial
El ejercicio muestra que las amenazas identificadas y clasificadas se mantienen extremadamente diversificadas y aún incluyen las más relevantes en la actualidad. Lo que aprendemos es que las amenazas de hoy seguirán sin abordarse, ya que habrán cambiado de carácter. También observamos que el aumento de las dependencias y la popularización de las nuevas tecnologías son factores esenciales que impulsan los cambios. Dichos factores se suman a la complejidad del ejercicio y, por lo tanto, hacen que nuestra comprensión de las amenazas sea aún más desafiante.
El análisis prospectivo es una herramienta esencial para evaluar cómo es probable que evolucionen las amenazas. Las conclusiones de este ejercicio están destinadas a servir como un incentivo para tomar medidas.