

Ir al contenido

Escriba el criterio de búsqueda en el recuadro y pinche el botón "Buscar"

El CCN-CERT publica un informe de Buenas Prácticas con pr incipios y recomendaciones básicas en ciberseguridad

03/11/2017

Mostrar los principios básicos de la ciberseguridad y algunas de las recomendaciones más importantes a tener en cuenta por todo tipo de usuarios son los principales objetivos de este nuevo Informe de Buenas Prácticas destinado un público general

El CCN-CERT ha hecho público su Informe de Buenas Prácticas CCN-CERT BP-01/16. Principios y recomendaciones básicas de ciberseguridad , en el que se detallan algunos de los aspectos más destacados en este campo, así como una serie de medidas fundamentales a la hora de mantener la seguridad en las Tecnologías de la Información y la Comunicación (TIC).

El CCN-CERT, tal y como señala   en la introducción de este informe, considera que “la concienciación, el sentido común y las buenas prácticas son las mejores defensas parar prevenir y detectar contratiempos en la utilización de sistemas TIC” y, aunque no existe un sistema que garantice al 100% la seguridad, es preciso combinar diferentes prácticas para proporcionar un nivel de protección mínima. Entre ellas se incluyen: análisis y gestión de riesgos, gobernanza, vigilancia y planes de contingencia.
Recomendaciones básicas

El CCN-CERT BP-01/16 incluye un compendio de recomendaciones que abordan, entre otros, los siguientes aspectos: factores de la amenaza (APT); la internet profunda (red TOR y Bitcoins); aplicaciones (cifrado de datos, cortafuegos, aplicaciones antimalware, borrado seguro de datos, etc.) y navegación segura.

Junto a ellos, los capítulos de correo electrónico, virtualización, seguridad en dispositivos móviles y redes inalámbricas, mensajería instantánea, redes sociales e Internet de las cosas (IoT); así como un apartado centrado en las mejores prácticas para la implantación de una Política de Seguridad en las organizaciones: gobernanza, gestión de la configuración, vigilancia, continuidad de negocio/política de respaldo y gestión de incidentes.

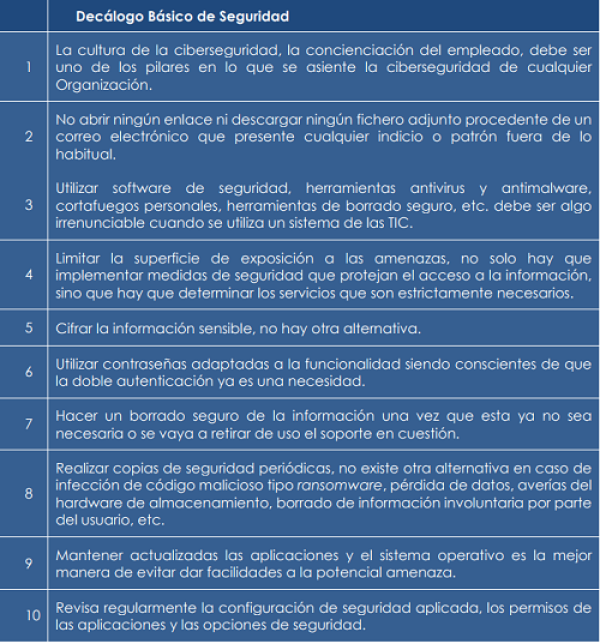
El informe concluye con el siguiente “Decálogo Básico de Seguridad”:

Fuente original de la noticia